Zum Inhalt springen

CTEM-Plattform aus Europa

blacklens.io: Ihre Angriffsfläche unter Kontrolle

Die eigene Plattform der snapSEC GmbH zeigt Ihr Unternehmen durch die Brille des Angreifers und sagt Ihnen, was zuerst zu tun ist.

Lageplan der Angriffsfläche einer Beispiel GmbH: öffentlich erreichbare Systeme, Cloud, internes Netz, eine Lookalike-Domain und Darknet-Funde, mit Befunden nach Schweregrad. Darstellung mit Beispieldaten

Lageplan der Angriffsfläche

Darstellung mit Beispieldaten

AssetBereichBefundSchweregrad
remote.beispiel-gmbh.atbeispiel-gmbh.atRemotedesktop (RDP) direkt aus dem Internet erreichbarKritisch
beisp1el-gmbh.atInternetLookalike-Domain, neu registriertHoch
Darknet-QuellenInternetDrei geleakte Zugangsdaten mit Adressen der Domain beispiel-gmbh.atHoch
test.beispiel-gmbh.atInternetNeu entdecktes Testsystem, öffentlich erreichbarMittel
mail.beispiel-gmbh.atbeispiel-gmbh.atTLS-Zertifikat läuft bald abMittel
FileserverIntern · SentryBekannte Schwachstelle, Update verfügbarMittel
www.beispiel-gmbh.atbeispiel-gmbh.atKein offener BefundOhne Befund
Microsoft 365CloudKein offener BefundOhne Befund
AzureCloudKein offener BefundOhne Befund
OT-NetzIntern · SentryKein offener BefundOhne Befund
  • Entwickelt und gehostet in Europa
  • Scans nur aus AT, DE und CH
  • KI ohne externe Anbieter

Vorchdorf, Oberösterreich ·47°59′ N · 13°55′ E

Überblick

Was ist blacklens.io?

Laufend statt punktuell: blacklens.io sieht, was sich an Ihrer Angriffsfläche verändert, und zeigt, welcher Fund zuerst behoben werden sollte.

blacklens.io ist die Plattform für Attack Surface Management (Angriffsflächenmanagement) und Continuous Threat Exposure Management (CTEM) der snapSEC GmbH aus Vorchdorf, Oberösterreich. Sie überwacht externe, interne und Cloud-Assets, Schwachstellen und das Darknet kontinuierlich und priorisiert Funde nach realem Risiko. Entwickelt und gehostet in Europa, für Unternehmen in Österreich, Deutschland und der Schweiz.

Auf einen Blick

blacklens.io
Hersteller und Betreiber
snapSEC GmbH, Vorchdorf (Oberösterreich, Österreich)
Kategorie
Attack Surface Management und Continuous Threat Exposure Management (CTEM) als SaaS-Plattform
Module
Angriffsfläche, Schwachstellen (extern, intern, Cloud), Darknet, Threat Center, Lieferkette, Lookalike-Domains, PTaaS
Hosting
Entwickelt und gehostet in Europa, in ISO-27001- und SOC-2-zertifizierten Rechenzentren der DACH-Region
Scan-Infrastruktur
Ausschließlich in Österreich, Deutschland und der Schweiz
KI-Funktionen
Selbst betriebenes Sprachmodell (self-hosted LLM), keine externen KI-Anbieter
Lizenz
Nach Assets, alle Module in einer Lizenz, keine öffentlichen Listenpreise
Testen
14 Tage kostenlos, vorab kostenloser Exposure-Check für Ihre Domain
Für wen
Unternehmen aller Größen in Österreich, Deutschland und der Schweiz

Funktionen

Was überwacht blacklens.io?

blacklens.io überwacht Ihre externe, interne und Cloud-Infrastruktur laufend, erkennt Schwachstellen, bevor sie ausgenutzt werden, und behält dabei auch das Darknet im Blick.

Attack Surface Monitoring

Ihre Angriffsfläche aus Sicht des Angreifers

blacklens.io findet laufend alles, was aus dem Internet erreichbar ist, auch Systeme, die niemand mehr im Blick hat, und bewertet jedes Asset nach seinem Risiko.

  • Kontinuierliche Erkennung öffentlich erreichbarer Assets und Dienste
  • Schatten-IT, verwaiste Systeme und Fehlkonfigurationen aufdecken
  • Lookalike-Domains erkennen, die Ihre Marke imitieren
  • Laufendes Monitoring mit dynamischer Risikobewertung und Exposure Score
Seit dem letzten Scanblacklens.io

beispiel-gmbh.at3 Änderungen

  • Neuer DienstKritischremote.beispiel-gmbh.atRemotedesktop (RDP) direkt aus dem Internet erreichbar
  • Neue DomainHochbeisp1el-gmbh.atLookalike-Domain, die Ihre Marke imitiert
  • Neuer HostMitteltest.beispiel-gmbh.atTestsystem außerhalb des bekannten Perimeters

Darstellung mit Beispieldaten

Vulnerability Management

Schwachstellen nach realem Risiko priorisiert

Nicht jede Schwachstelle ist gleich dringend. blacklens.io zeigt, was tatsächlich ausnutzbar ist, und begleitet jeden Fund bis zur bestätigten Behebung.

  • Automatisierte Schwachstellenerkennung für interne, externe und Cloud-Infrastrukturen
  • Priorisierung nach realer Ausnutzbarkeit und Geschäftsrisiko
  • Technische Handlungsempfehlungen für die Härtung, auf Wunsch per KI erklärt
  • Regelmäßige Revalidierung: behobene Funde werden nachgeprüft und geschlossen
  • Tickets und Alerts in Jira, ServiceNow, Microsoft Teams, Slack oder Microsoft Sentinel
Was zuerst zu beheben istblacklens.io

Nach CVSS allein

Nach realem Risiko

  1. DatenbankCVSS 9,8
  2. VPN-GatewayCVSS 8,1
  3. IntranetCVSS 7,5
  4. FileserverCVSS 6,5
  5. DruckerCVSS 5,3
  1. 1VPN-GatewayIn CISA KEV, Exploit öffentlich
  2. 2FileserverEPSS hoch, Exploit öffentlich
  3. 3DatenbankKein Exploit bekannt, EPSS niedrig
  4. 4IntranetEPSS niedrig
  5. 5DruckerKein Exploit bekannt

Darstellung mit Beispieldaten

Darknet Monitoring & Threat Intelligence

Geleakte Zugänge finden, bevor sie genutzt werden

Gestohlene Zugangsdaten werden oft gehandelt, bevor ein Vorfall auffällt. blacklens.io meldet Treffer zu Ihren Domains, damit Sie Konten sperren und Geräte prüfen können.

  • Früherkennung geleakter Zugangsdaten, infizierter Geräte und interner Informationen
  • Überwachung relevanter Marktplätze, Foren und Paste-Dienste
  • Ransomware-Leak-Sites im Blick, auch für Ihre Lieferanten
  • Threat Center: neue CVEs werden mit Ihrem Technologie-Inventar abgeglichen
  • Kontinuierliche Bedrohungsanalyse mit aktiver Alarmierung
Darknet Monitoringblacklens.io
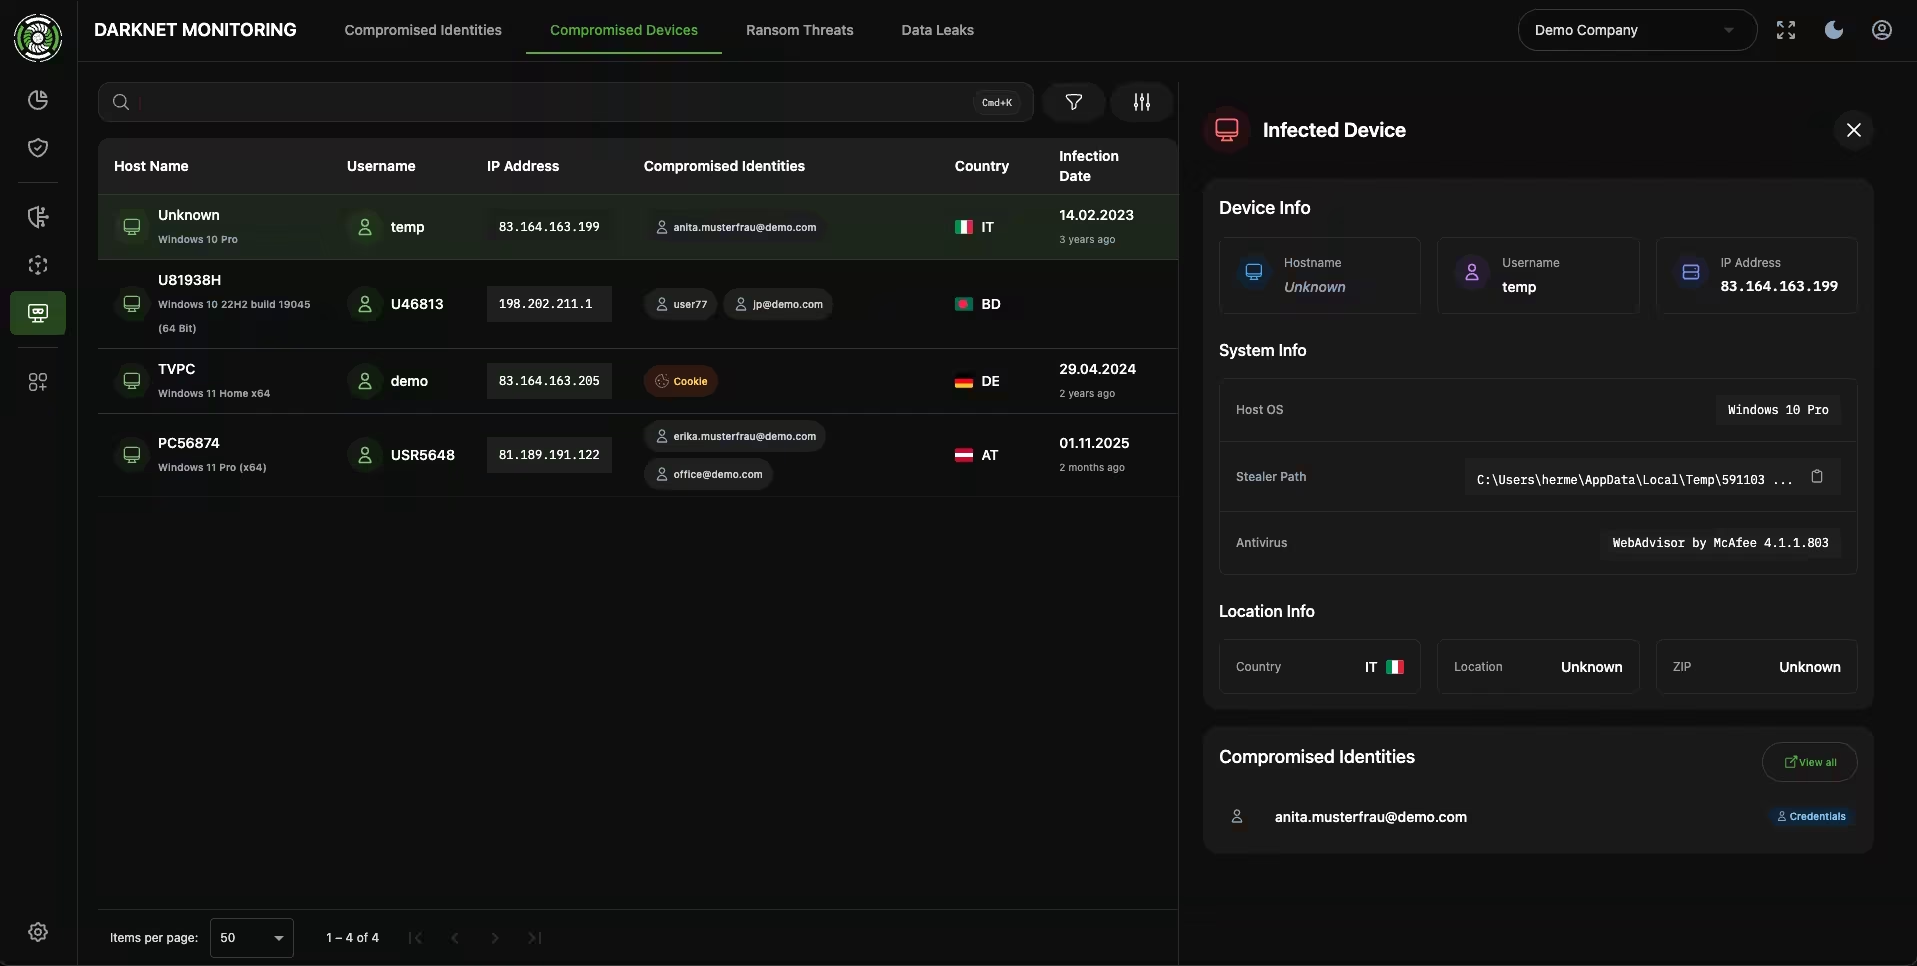
Darknet Monitoring in blacklens.io mit Demo-Daten: Liste kompromittierter Geräte mit Hostname, Benutzername, IP-Adresse, betroffenen Identitäten, Land und Infektionsdatum.

Darstellung mit Beispieldaten

Plattform

Eine Plattform, von der Quelle bis zur Behebung

Alle Quellen fließen in eine Analyse, die nach realem Risiko priorisiert. Das Ergebnis sind Aufgaben, Berichte und Alerts dort, wo Ihr Team ohnehin arbeitet.

Quellen

Was Angreifer sehen können

  • ExternDomains, IP-Adressen, Dienste und Technologien aus dem Internet
  • Intern (Sentry)Scanner als VM oder Docker-Container für Server, Clients, OT und Active Directory
  • CloudKonnektoren für Microsoft 365, Azure, AWS, Google Cloud, Cloudflare und Hetzner Cloud
  • DarknetGeleakte Zugangsdaten, infizierte Geräte und Datenlecks
  • LieferketteRansomware-Leak-Sites, abgeglichen mit Ihrer Lieferantenliste

Analyse

Priorisiert und verständlich

  • Risikobasierte PriorisierungEPSS, CISA KEV und Exploit-Lage statt CVSS allein
  • Threat CenterFrühwarnung: neue CVEs in Echtzeit mit Ihrem Inventar abgeglichen
  • KI-ErklärungUrsache, Auswirkung und Behebung jedes Funds, erklärt von einem selbst betriebenen Sprachmodell
  • Penetration Testing as a ServicePentester bestätigen Funde in der Plattform, mit Retests

Einheitliche Schweregrade für alle Quellen

  • Kritisch
  • Hoch
  • Mittel
  • Gering
  • Info

Handeln

Dort, wo Ihr Team arbeitet

  • Ein WorkflowZuweisen, beheben und nach dem Re-Scan automatisch schließen
  • BerichteExecutive-, Schwachstellen- und Pentest-Berichte, automatisch nach Zeitplan versendet
  • IntegrationenJira, ServiceNow, Microsoft Teams, Slack und Microsoft Sentinel
  • REST-APIFür eigene Portale, Dashboards und Automatisierungen

blacklens.io in Zahlen

überwachte Assets
1 Mio.+überwachte Assets
Schwachstellentests, täglich aktualisiert
200.000+Schwachstellentests, täglich aktualisiert
erfasste Darknet-Leaks
50.000+erfasste Darknet-Leaks

Angaben von blacklens.io

Einordnung

blacklens.io, Penetrationstest oder ACDC?

Die drei Geschäftsbereiche von snapSEC beantworten unterschiedliche Fragen und greifen ineinander: blacklens.io zeigt laufend, was angreifbar ist, ein Penetrationstest prüft, wie weit ein Angreifer kommt, und ACDC erkennt Angriffe rund um die Uhr.

blacklens.io, Penetrationstest oder ACDC?
Merkmalblacklens.ioPlattformPenetrationstestConsultingACDC – Active Cyber Defense CenterManaged SOC
LeitfrageWas ist von außen, innen und in der Cloud angreifbar?Wie weit kommt ein Angreifer tatsächlich?Greift uns gerade jemand an?
RhythmusKontinuierlich und automatisiertPunktuell, mit individuell festgelegtem UmfangRund um die Uhr (24/7)
DurchführungDie Plattform findet, Ihr Team behebtPentester von snapSEC, manuell mit Tools und SkriptenSOC-Team des ACDC
ErgebnisPriorisierte Funde, Alerts und BerichteErgebnisse und Härtungsmaßnahmen im WorkshopErkannte Vorfälle, Triage und abgestimmte Eskalation

Warum blacklens.io mit snapSEC?

blacklens.io geht weit über klassische Schwachstellenscanner hinaus: Die Plattform verbindet mehrere Sicherheitsdisziplinen zu einem realitätsnahen Bild Ihrer Bedrohungslage, kontinuierlich, automatisiert und jederzeit nachvollziehbar. Für Unternehmen, die Sicherheit ganzheitlich denken.

Hersteller in Reichweite
Entwicklung, Betrieb und Ihr Ansprechpartner liegen bei einem Unternehmen: der snapSEC GmbH aus Vorchdorf, Oberösterreich.
Funde bestätigen lassen
Penetration Testing as a Service mit Retests direkt in der Plattform oder ein individueller Penetrationstest von snapSEC.
Anschluss an Ihren Betrieb
Alerts gehen an Ticketsystem, Chat oder SIEM. Für Erkennung und Reaktion rund um die Uhr gibt es ACDC.

Ablauf

So starten Sie mit blacklens.io

Vom ersten Blick auf Ihre Domain bis zur laufenden Überwachung: Sie entscheiden, wie tief Sie einsteigen.

  1. Kostenlos

    Exposure-Check

    Prüfen Sie auf blacklens.io, was über Ihre Domain öffentlich sichtbar ist, noch bevor Sie sich festlegen.

  2. Optional

    Demo oder Gespräch

    Wir zeigen Ihnen die Plattform an Ihrem Anwendungsfall und klären Prüfumfang und offene Fragen.

  3. 14 Tage kostenlos

    Test mit Ihrer Domain

    Sie testen blacklens.io mit Ihrer eigenen Domain und sehen echte Ergebnisse für Ihre Angriffsfläche statt Beispieldaten.

  4. Nach Assets

    Lizenz nach Umfang

    Alle Module sind in einer Lizenz enthalten. Das Angebot richtet sich nach der Zahl Ihrer Assets.

FAQ

Häufige Fragen zu blacklens.io

Was ist Attack Surface Management?

Attack Surface Management (ASM, Angriffsflächenmanagement) ist die kontinuierliche Erfassung, Bewertung und Reduktion aller Punkte, über die ein Angreifer ein Unternehmen erreichen kann: extern, intern und in der Cloud. Anders als ein einmaliger Scan arbeitet ASM fortlaufend und meldet Veränderungen wie neue Hosts, neue Dienste oder neue Schwachstellen. blacklens.io ergänzt diese Sicht um Darknet-Signale und Lookalike-Domains, sodass aus dem Inventar eine priorisierte Aufgabenliste wird.

Wie unterscheidet sich blacklens.io von einem Penetrationstest?

blacklens.io überwacht Ihre Angriffsfläche kontinuierlich und automatisiert, ein Penetrationstest prüft zu einem Zeitpunkt manuell, wie weit ein Angreifer tatsächlich kommt. Die Plattform findet bekannte Schwachstellen, Fehlkonfigurationen und geleakte Zugangsdaten auch zwischen zwei Tests; Pentester finden Logikfehler und verkettete Angriffe, die kein Scanner erkennt. Beides ergänzt sich: Mit Penetration Testing as a Service landen manuelle Funde samt Retest direkt in blacklens.io, individuelle Penetrationstests bietet snapSEC Consulting an.

Wo werden die Daten verarbeitet?

blacklens.io ist in Europa entwickelt und gehostet: Die Plattform läuft in Rechenzentren in der DACH-Region, die nach ISO 27001 und SOC 2 zertifiziert sind. Die Zertifikate gelten für die Rechenzentren, nicht für die snapSEC GmbH selbst. Scans kommen ausschließlich aus Österreich, Deutschland und der Schweiz. KI-Funktionen laufen auf einem selbst betriebenen Sprachmodell (self-hosted LLM); externe KI-Anbieter werden nicht verwendet.

Wie wird blacklens.io lizenziert?

blacklens.io wird nach dem Umfang lizenziert, also nach der Zahl der überwachten Assets, und alle Module sind in einer Lizenz enthalten. Öffentliche Listenpreise gibt es nicht, weil sich der Preis aus Ihrem Prüfumfang ergibt. Ein Angebot erhalten Sie nach einem kurzen Gespräch mit uns oder über blacklens.io. Bevor Sie sich entscheiden, können Sie die Plattform 14 Tage lang kostenlos mit Ihrer eigenen Domain testen.

Kann ich blacklens.io testen?

Ja, blacklens.io lässt sich 14 Tage lang kostenlos testen. Für einen ersten Eindruck zeigt der kostenlose Exposure-Check auf blacklens.io, was über Ihre Domain öffentlich sichtbar ist. Wenn Sie die Plattform lieber zuerst sehen möchten, buchen Sie eine Demo oder schreiben Sie uns über das Kontaktformular. Wir besprechen dann Ihren Prüfumfang und die sinnvollen nächsten Schritte.

Wie hängen blacklens.io und snapSEC zusammen?

blacklens.io ist eine Plattform der snapSEC GmbH: Das österreichische Cybersecurity-Unternehmen aus Vorchdorf entwickelt und betreibt sie selbst. blacklens.io ist einer von drei Geschäftsbereichen von snapSEC, neben ACDC (Managed SOC) und Consulting. Produktdetails, Test und Exposure-Check finden Sie auf www.blacklens.io. Gespräche über Einsatz, Lizenz und die Kombination mit Penetrationstests oder ACDC führen Sie direkt mit snapSEC.

Hilft blacklens.io bei NIS2?

Ja, blacklens.io unterstützt technische Maßnahmen, die NIS2 verlangt, ersetzt aber keine rechtliche Prüfung. Artikel 21 der Richtlinie (EU) 2022/2555 fordert unter anderem die Behandlung von Schwachstellen, die Sicherheit der Lieferkette und Asset-Management; in Österreich gilt dafür seit 1. Oktober 2026 das NISG 2026. blacklens.io liefert dazu Inventar, priorisierte Schwachstellen, Lieferanten-Monitoring und Berichte, die den Umgang mit Schwachstellen laufend dokumentieren. Technische Orientierung, keine Rechtsberatung.

Deckt blacklens.io auch interne Systeme und die Cloud ab?

Ja, neben der externen Angriffsfläche prüft blacklens.io auch interne Netze und Cloud-Konten. Intern arbeitet der Sentry-Scanner, der als virtuelle Maschine oder Docker-Container in Ihrem Netz läuft und Server, Clients, OT-Geräte und Active Directory prüft. Cloud-Konten wie Microsoft 365, Azure oder AWS binden Sie über Konnektoren an. Alle Funde landen im selben Inventar und im selben Workflow, mit einheitlichen Schweregraden.
blacklens.io mit snapSEC

Jetzt Angriffsflächen sichtbar machen.

Sprechen Sie mit uns: Wir zeigen Ihnen, wie blacklens.io Ihre Sicherheitsstrategie ergänzt und Schwachstellen langfristig reduziert.

Ziel: snapSEC, Vorchdorf

snapSEC GmbH
Asamerstraße 1b
4655 Vorchdorf, Österreich 47°59′ N · 13°55′ E

Persönlich, unverbindlich und vertraulich.